“ISO belgesi nedir?” sorusu internette basit gibi durur ama işin içinde iki kritik ayrım var: ISO bir standarttır; belge ise bu standarda uygunluğun bağımsız bir belgelendirme kuruluşu tarafından doğrulanmasıdır.
Yani ISO, kendi başına “sertifika dağıtan” bir kurum gibi düşünülmemeli. Sahada gerçek değer; şirketin süreçlerini standarda göre kurması ve bunu denetimle ispat etmesidir.
Bu rehberde ISO belgesinin ne olduğunu, TÜRKAK onayı (akreditasyon) kavramını, belgelendirme sürecinin adımlarını, hangi evrakların gerektiğini, denetimlerin nasıl ilerlediğini ve en sık yapılan hataları tek bir sayfada toparlayacağız.
Ayrıca sertifika doğrulama tarafını da atlamayacağız; çünkü piyasada en çok can yakan konu “belge var zannedip yok hükmünde belgeye para vermek”.
TÜRKAK onaylı ISO belgelendirme yol haritası
Hedef standardı (ISO 9001, ISO 27001, ISO 14001, ISO 45001 vb.) belirleyip kapsamı netleştiriyoruz; dokümantasyon, iç denetim ve belgelendirme denetimi adımlarını planlı ilerletiyoruz.
DM Belgelendirme — Huzur Mahallesi 1218 Cadde No:13/B, Öveçler / Çankaya / Ankara
dmbelgelendirme@gmail.com
ISO belgesi, bir işletmenin belirli bir ISO standardının şartlarını karşıladığını; bağımsız bir belgelendirme kuruluşunun yaptığı denetimler sonucunda doğrulayan belgedir.
Bu “şartları karşılama” kısmı sadece prosedür yazmak değildir.
Süreçlerin gerçekten işletilmesi, kayıtların tutulması, risklerin yönetilmesi ve sürekli iyileştirme kültürünün kurulması beklenir.
Bir örnekle netleştirelim: ISO 9001 kalite yönetim sistemi belgesi almak isteyen bir şirket, “kalite” kelimesini slogan olarak kullanmakla belge alamaz.
Müşteri şikayetini nasıl ele aldığını, satın almayı nasıl yönettiğini, ölçme-değerlendirmeyi nasıl yaptığını, uygunsuzlukları nasıl kapattığını ve yönetime nasıl raporladığını göstermek zorundadır.
ISO belgesi, doğru kurulduğunda iki şey kazandırır: pazar güveni ve kurumsal disiplin. Birçok B2B ihalede ve tedarikçi değerlendirmesinde ISO belgesi “ön koşul” haline gelir.
İçeride ise süreçler kişilere bağımlı olmaktan çıkar; iş tanımları, kayıt düzeni, risk yönetimi ve ölçüm altyapısı oturur.
TÜRKAK (Türk Akreditasyon Kurumu) “belge veren firma” değildir. TÜRKAK, belgelendirme kuruluşlarını akredite ederek onların belirli kurallara göre denetim yapmasını garanti altına alır. Yani TÜRKAK onaylı ifadeleri, çoğu zaman “belgeyi veren kuruluş akredite mi?” sorusuna dayanır.
Burada net olalım: Piyasada “ISO belgesi veriyoruz” deyip denetimi göstermelik yapan, hatta belgesinin doğrulanabilirliği şüpheli olan yapılar var. Bu yüzden süreç başlamadan önce belgelendirme kuruluşunun akreditasyon kapsamını kontrol etmek gerekir. Aksi halde “belge aldım” sanırsın, müşteri/ihale tarafı belgeyi doğrularken duvara toslarsın.
Her durumda “değersiz” demek doğru değil; ama risk artar. Özellikle ihale/kurumsal müşteri tarafı “akredite belgelendirme” istiyorsa akreditasyonsuz belge iş görmez. Bu yüzden hedefe göre doğru kurgu kurulmalı: müşteri beklentisi, sektör normu ve sözleşme şartları belirleyici olur.
Sertifika doğrulama ve doğrulama mantığı için: Sertifika Sorgulama ve Doğrulama Rehberi.
“ISO belgesi” genelde tek bir belge gibi konuşulur ama pratikte en yaygın olanlar şunlardır:
İlgili sayfalar: ISO 9001, ISO 27001 Belgesi, ISO 14001 Belgesi (TÜRKAK Onaylı), ISO 45001 Belgesi (TÜRKAK Onaylı).
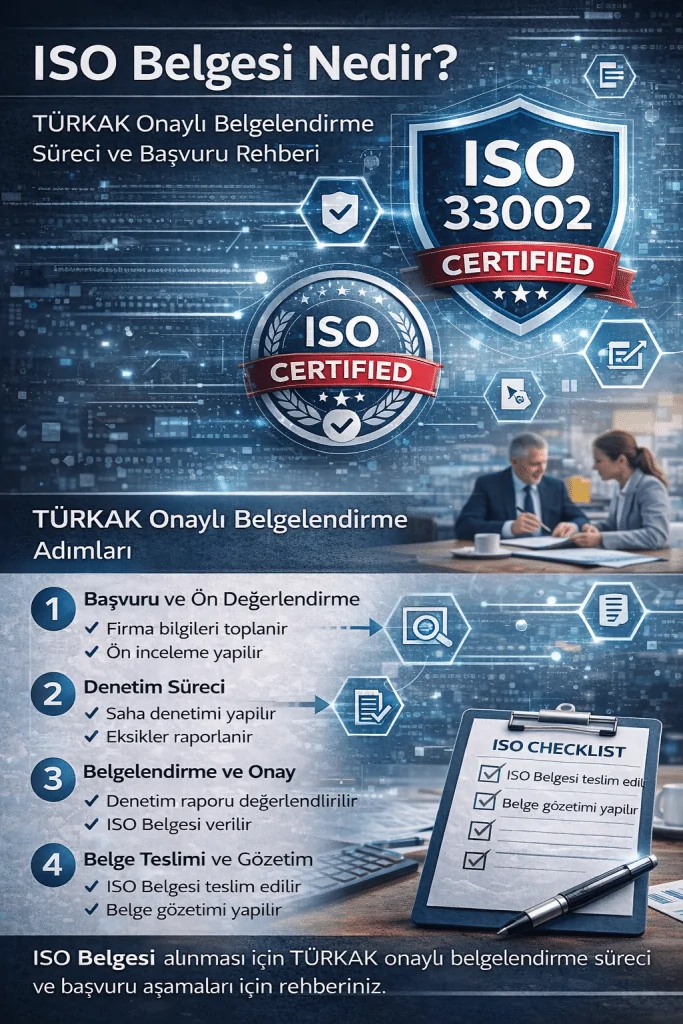
ISO belgesi almak için izlenen süreç, standarda göre ufak farklar gösterse de omurga aynıdır: kapsam belirlenir, sistem kurulur, iç denetim yapılır, belgelendirme denetimine girilir ve sonrasında düzenli gözetimlerle sistem canlı tutulur.
İlk adım, hangi standardın hedeflendiğini netleştirmektir. Bir işletme aynı anda birden fazla standardı da hedefleyebilir (ör. ISO 9001 + ISO 14001 + ISO 45001 entegre yönetim sistemi).
Kapsam ise belgenin hangi faaliyetleri, hangi lokasyonları ve hangi ürün/hizmetleri kapsayacağını belirler. Kapsamı yanlış yazarsan belge “var” görünür ama işin ihtiyacını karşılamaz.
GAP analizi, mevcut uygulamalar ile standardın şartları arasındaki farkı ortaya çıkarır. Bu adım atlanırsa kurum iki uçtan birine kayar: ya gereksiz doküman üretir ya da kritik boşlukları görmeden denetime girer. Bu yüzden önce “neler var, neler eksik” netleşmeli.
ISO sistemleri dokümantasyon ister ama dokümantasyon “sayfa sayısı” değildir. Doğru dokümantasyon; süreç akışlarını, sorumlulukları, kayıtları, riskleri ve kontrol yöntemini netleştirir. Ayrıca kurumun ölçeğine uygun olmalıdır: 15 kişilik şirkete 300 sayfalık manuel yazmak, denetimde de içeride de patlar.
Denetçi, sadece yazılı prosedürü değil, o prosedürün işletildiğini görmek ister. Bu yüzden sistemin bir süre çalışması, kayıtların oluşması gerekir: eğitim kayıtları, toplantı tutanakları, uygunsuzluk kayıtları, müşteri şikayet kayıtları, risk değerlendirmeleri, hedef takibi gibi.
ISO dünyasında iki kavram çok kritik: iç denetim ve yönetimin gözden geçirmesi. İç denetim, sistemi kurumun kendi içinde test etmesidir. Yönetimin gözden geçirmesi ise üst yönetimin sistemi sahiplenip hedef, kaynak, risk ve performansı değerlendirdiği toplantıdır. Bu ikisi yoksa sistem “kâğıt üzerinde” kalır.
Çoğu belgelendirme sürecinde denetim iki aşamada yürür:
Denetim sonucunda uygunsuzluklar çıkabilir. Bunlar genellikle “minor/major” gibi sınıflanır ve kapatma planı istenir. Uygunsuzluk kapatılmadan belge verilmez (ya da belge şartlı verilip kapatma takip edilir – bu kısım belgelendirme kuruluşunun prosedürlerine bağlıdır).
Denetim başarılı olduğunda sertifika yayınlanır. Sertifika üzerinde kapsam, standardın adı, geçerlilik tarihi, belgelendirme kuruluşu bilgisi gibi kritik alanlar yer alır. Burada en önemli şey: Sertifikanın doğrulanabilir olmasıdır.
ISO belgesi “aldım bitti” değildir. Genellikle yıllık gözetim denetimleri yapılır. Belirli bir periyodun sonunda (çoğunlukla 3 yıl) yeniden belgelendirme denetimine girilir. Sistem yaşayan bir organizma gibi düşünülmeli: süreçler çalışmazsa denetimde görünür ve belge riske girer.
Standarta göre değişse de belgelendirme başvurusunda tipik olarak şu bilgiler istenir:
Süre; standarda, kapsam genişliğine, şirketin mevcut olgunluğuna ve belgelendirme kuruluşu takvimine göre değişir.
En hızlı senaryoda bile “bir haftada ISO belgesi” gibi vaatler şüphelidir; çünkü sistemin çalıştığını gösterecek kayıtların oluşması gerekir. Bu yüzden gerçekçi hedef: önce kurulum + kayıt, sonra denetim planı.
ISO belgesi maliyeti, tek bir “paket fiyat” değildir. Aşağıdaki faktörler maliyeti doğrudan etkiler:
Kapsamı netleştirelim, yanlış belgeye para yakmayalım
ISO belgesinde en pahalı hata: yanlış kapsam veya doğrulanamayan belge. Kısa bir ön görüşmeyle hedef standardı ve kapsamı doğru kurgulamak maliyeti de süreyi de düşürür.

Belgeyi aldın diyelim; asıl kritik soru şu: Bu belge gerçekten geçerli mi ve doğrulanabiliyor mu? Kurumsal müşteriler genelde sertifikayı “görmekle” yetinmez; doğrulama ister. Bu yüzden sertifikanın seri numarası, belgelendirme kuruluşu bilgisi ve doğrulama sayfası kritik hale gelir.
Bu konuyu detaylı anlatan sayfa: Sertifika Sorgulama ve Doğrulama Rehberi
Burada acı gerçek var: bazı yapılar “denetimsiz belge” gibi kısa yoldan satış yapmaya çalışır. İşin sonunda belgeyi ihalede veya müşteri denetiminde doğrulatamazsın.
İkinci büyük tuzak ise “kopyala-yapıştır dokümantasyon”: her firmaya aynı prosedür seti verilir, sistem şirketin gerçek işleyişine oturmadığı için denetimde uygunsuzluk yağar.
ISO belgeleri genellikle kanunen “herkes için zorunlu” değildir. Ancak pratikte bazı sektörlerde müşteri şartnamesi, ihale koşulu veya tedarikçi kriteri olarak fiilen zorunlu hale gelir.
Örneğin bilgi güvenliği (ISO 27001) kamu/finans/BT tedariklerinde sık istenir; ISO 9001 ise genel tedarikçi değerlendirmesinde yaygındır.
Hayır. Danışmanlık, sistemi kurmana yardım eder (süreç, doküman, eğitim, iç denetim hazırlığı). Belgelendirme ise bağımsız denetimdir.
Aynı kuruluşun hem danışmanlık hem belgelendirme yapması çıkar çatışması doğurabilir. Bu ayrımı net tutmak, sürecin güvenilirliği açısından önemlidir.
Belgelendirme genellikle tüzel kişilik üzerinden yürür; hedef standarda ve belgelendirme kuruluşunun prosedürlerine göre değişebilir. Pratikte işletmenin kayıtlı ve denetlenebilir bir yapıda olması beklenir.
Hayır. ISO belgesi “mükemmellik” değil, “sistem” demektir. Süreçlerin tanımlı olması, ölçülmesi, uygunsuzlukların kapatılması ve sürekli iyileştirme döngüsünün işletilmesi anlamına gelir.
Genellikle sertifikanın geçerlilik dönemi belirli bir periyottur ve bu süreçte gözetim denetimleri yapılır. Sistemi işletmezsen gözetimde uygunsuzluk alırsın ve sertifika riske girebilir.
Hayır. ISO 9001 kaliteyi, ISO 27001 bilgi güvenliğini, ISO 14001 çevreyi, ISO 45001 iş sağlığı ve güvenliğini yönetir. İhtiyaca göre tek veya entegre sistem kurulabilir.
Tek başına “mucize” değildir; ama doğru pazarda doğru müşteriye giriş bileti olabilir. Özellikle B2B işlerde ve tedarikçi değerlendirmelerinde etkisi güçlüdür.
ISO belgesi için hızlı başlangıç
DM Danışmanlık olarak, hedef standardı ve kapsamı netleştirip (ISO 9001 / 27001 / 14001 / 45001 vb.) kısa bir plan çıkaralım. Doğru kurgu, gereksiz maliyeti ve denetimde sürprizi azaltır.
TÜRKAK akreditasyonlu bağımsız denetimle ISO 9001, ISO 14001, ISO 45001 ve daha birçok standartta güvenilir iso belgelendirme alabilirsiniz.
DM Belgelendirme — Huzur Mahallesi 1218 Cadde No:13/B, Öveçler / Çankaya / Ankara
dmbelgelendirme@gmail.com